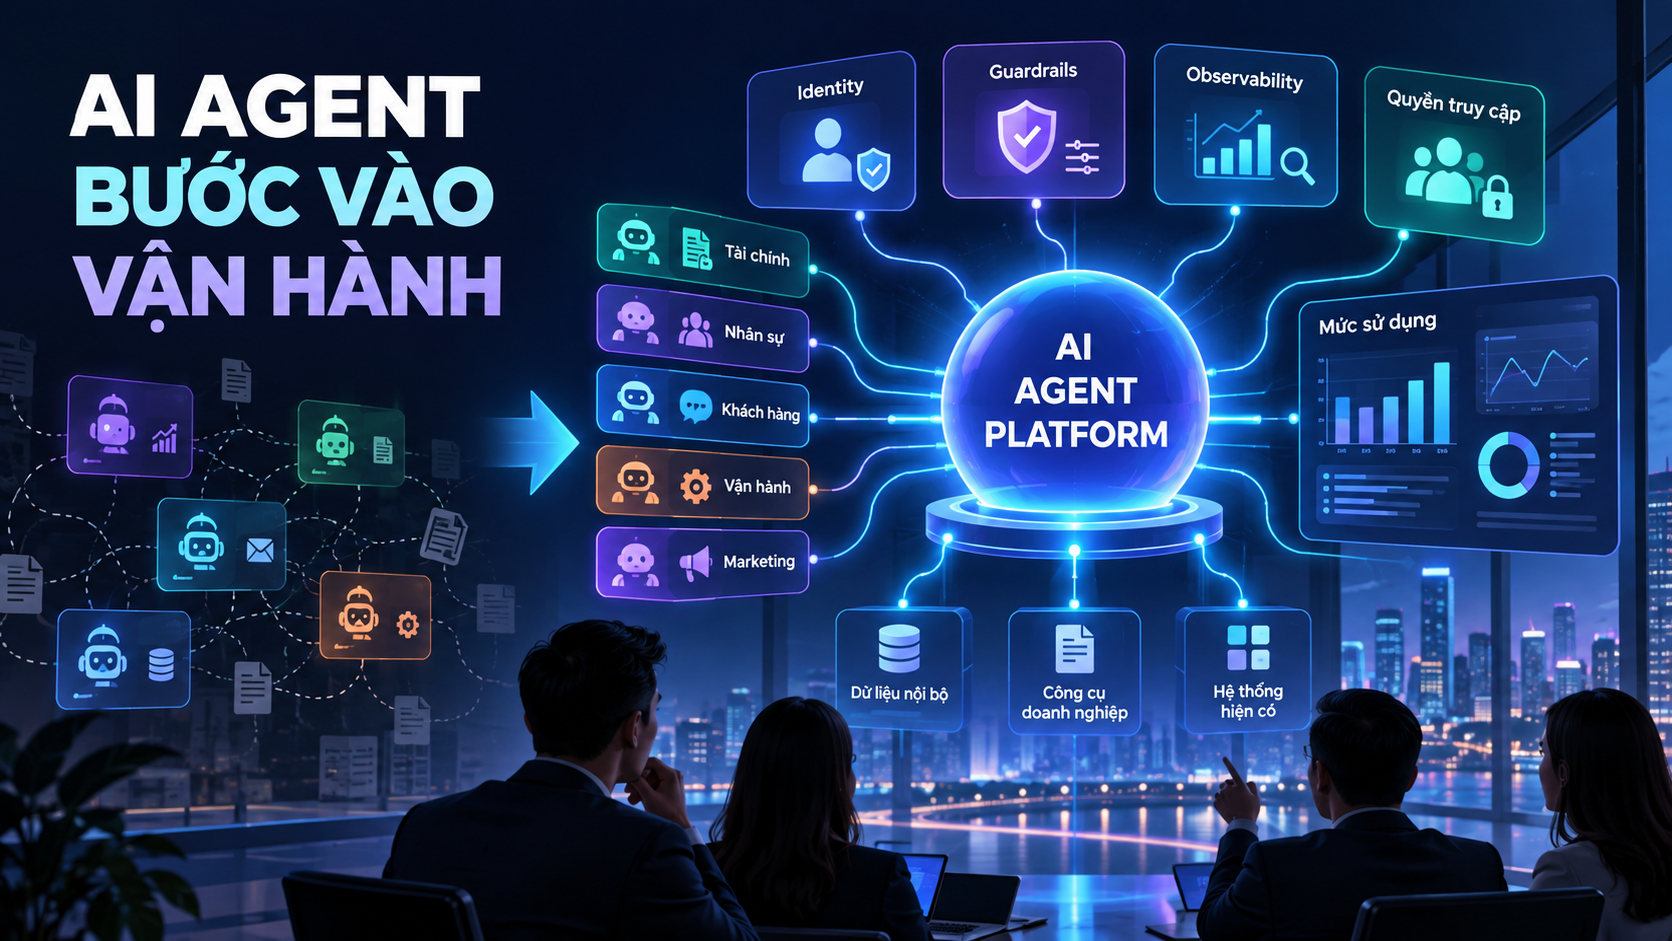
Nếu chatbot truyền thống chủ yếu trả lời câu hỏi, AI Agent (tác nhân AI) có thể nhận một mục tiêu, lựa chọn bước tiếp theo, dùng công cụ và điều chỉnh cách làm để hoàn thành công việc trong những giới hạn đã được đặt trước. Đây là bước chuyển từ "AI nói cho bạn biết" sang "AI làm việc cùng hoặc thay mặt bạn".
Tuy nhiên, agent không phải một nhân viên số toàn năng. Chất lượng của nó phụ thuộc vào model, dữ liệu, công cụ, hướng dẫn, quyền truy cập và cơ chế kiểm soát. Bài viết này giải thích kiến trúc AI Agent theo cách dễ hiểu, đồng thời chỉ ra những điểm doanh nghiệp cần thận trọng trước khi giao quyền hành động cho AI.
Tóm tắt nhanh- AI Agent là hệ thống dùng mô hình AI để điều phối một quy trình và hành động qua công cụ.
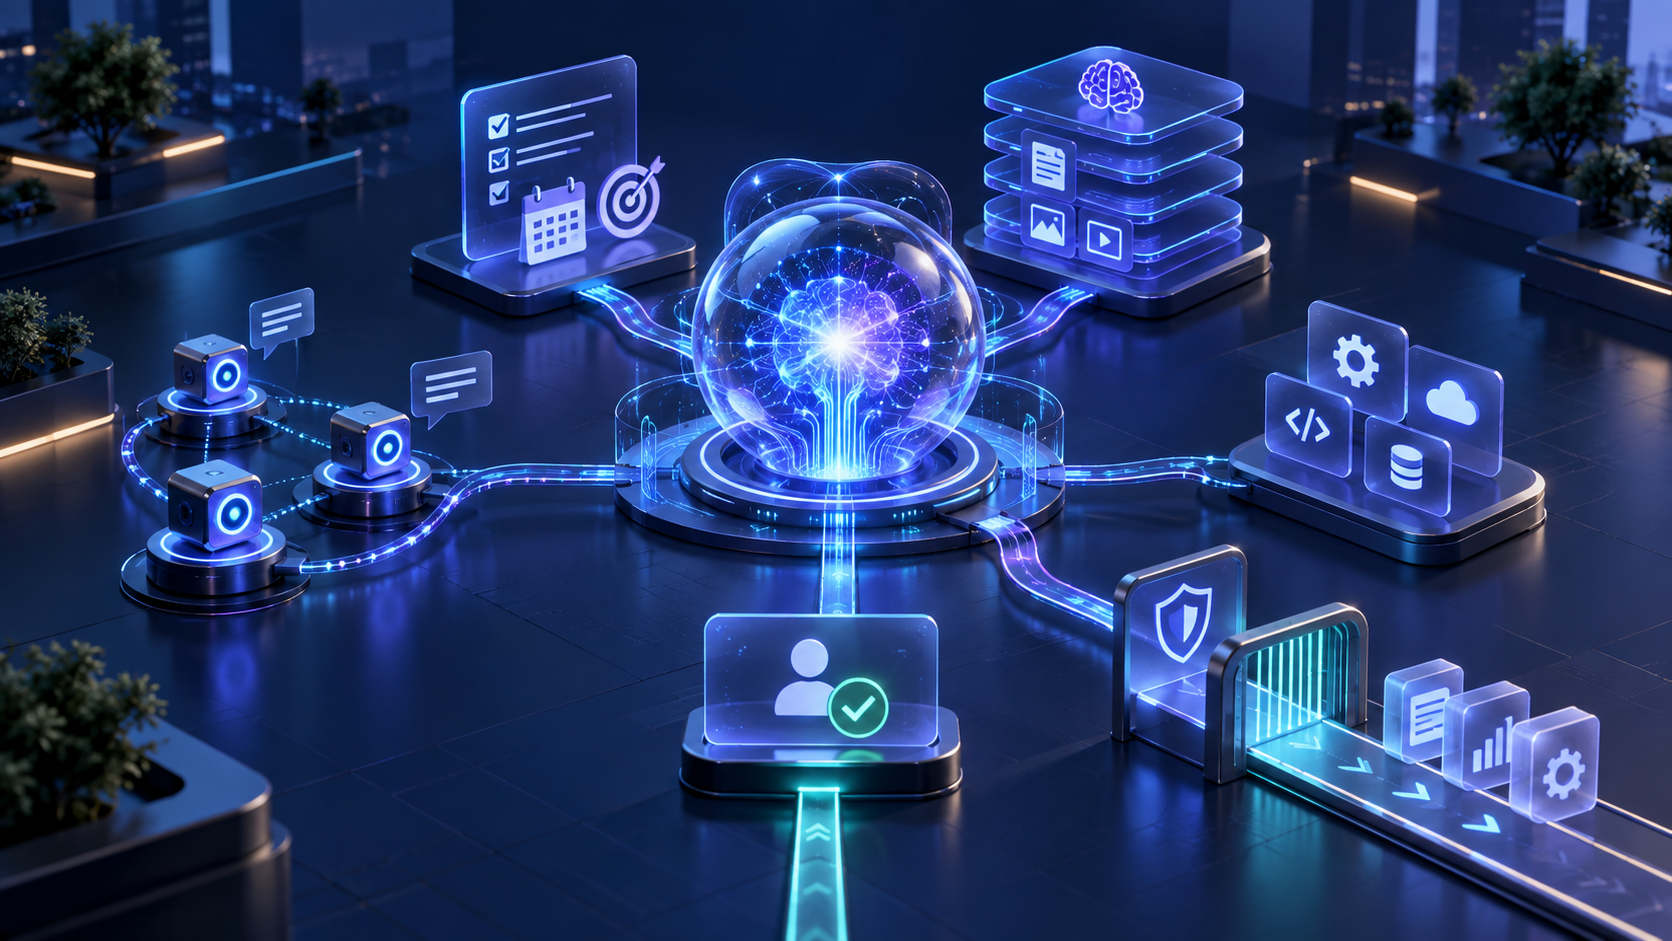
- Một kiến trúc thực tế thường có bốn lớp: model, ngữ cảnh và trí nhớ, lập kế hoạch, công cụ và hành động.
- Multi-agent phù hợp khi công việc thật sự cần phân vai; không phải bài toán nào cũng cần nhiều agent.
- MCP chuẩn hóa cách ứng dụng AI kết nối với dữ liệu và công cụ, nhưng không tự giải quyết bài toán phân quyền.
- Agent phải được đánh giá bằng kết quả công việc, chi phí, độ tin cậy và rủi ro — không chỉ bằng chất lượng câu trả lời.
1. AI Agent là gì?
OpenAI định nghĩa agent là hệ thống có thể độc lập hoàn thành nhiệm vụ thay mặt người dùng. Khác với ứng dụng chỉ gọi mô hình ngôn ngữ để sinh văn bản, agent dùng model để quản lý việc thực thi workflow, quyết định khi nào cần dùng công cụ, nhận biết khi nào nhiệm vụ hoàn tất và chuyển quyền cho con người khi gặp giới hạn.
Có thể hình dung sự khác biệt như sau:
| Chatbot hoặc trợ lý hội thoại | AI Agent |
|---|
| Trả lời dựa trên nội dung được cung cấp | Theo đuổi một mục tiêu qua nhiều bước |
| Thường dừng sau mỗi lượt trả lời | Có thể quan sát kết quả rồi chọn bước tiếp theo |
| Ít hoặc không thay đổi hệ thống bên ngoài | Có thể đọc dữ liệu, gọi API, chạy mã hoặc thao tác ứng dụng |
| Người dùng điều phối phần lớn quy trình | Agent điều phối trong phạm vi quyền được cấp |
2. Bốn lớp kiến trúc của một AI Agent
Không có một kiến trúc duy nhất cho mọi agent. Dù vậy, nhiều hệ thống thực tế có thể được giải thích qua bốn lớp sau.
2.1. Model: bộ máy suy luận và quyết định
Mô hình ngôn ngữ lớn (LLM) diễn giải mục tiêu, đọc ngữ cảnh, chọn công cụ và quyết định bước tiếp theo. Model mạnh hơn chưa chắc tạo ra agent tốt hơn nếu hướng dẫn mơ hồ, công cụ thiếu ổn định hoặc quyền truy cập được thiết kế sai.
2.2. Ngữ cảnh và trí nhớ
Ngữ cảnh ngắn hạn giúp agent theo dõi cuộc hội thoại và trạng thái của lần chạy hiện tại. Trí nhớ dài hạn có thể lưu kiến thức, quy trình hoặc kết quả trước đó trong cơ sở dữ liệu, kho tài liệu hay hệ thống tìm kiếm. Dữ liệu nhớ lại cần được kiểm tra nguồn và thời điểm để tránh dùng thông tin cũ như sự thật hiện tại.
2.3. Lập kế hoạch và điều phối
Agent chia mục tiêu thành các bước nhỏ, xác định thứ tự, theo dõi trạng thái và quyết định dừng, thử lại hoặc chuyển cho con người. Với nhiệm vụ dài, giới hạn số bước, thời gian và chi phí là bắt buộc để tránh vòng lặp tiêu tốn tài nguyên.
2.4. Công cụ và hành động
Công cụ là "cánh tay" của agent: tìm kiếm dữ liệu, gọi API, đọc tài liệu, chạy mã, cập nhật CRM hoặc điều khiển giao diện. Mỗi công cụ nên có phạm vi quyền tối thiểu, dữ liệu đầu vào được kiểm tra và log để đối soát sau này.
3. Multi-agent: khi nào nên phân vai?
Một agent có thể đảm nhiệm toàn bộ workflow. Khi bài toán có nhiều miền chuyên môn hoặc cần kiểm tra chéo, hệ thống có thể tách thành nhiều agent: một agent quản lý nhận mục tiêu và giao việc; các agent chuyên môn xử lý nghiên cứu, phân tích, viết mã hoặc kiểm tra chất lượng.
Mẫu "manager và specialist" giúp trách nhiệm rõ hơn, nhưng cũng làm tăng số lần gọi model, độ trễ, chi phí và điểm có thể lỗi. Vì vậy, hãy bắt đầu bằng một agent với công cụ rõ ràng; chỉ tách thêm agent khi việc phân vai tạo ra lợi ích đo được.
4. MCP: chuẩn kết nối giữa AI và hệ thống bên ngoài
Anthropic giới thiệu Model Context Protocol (MCP) vào tháng 11/2024 như một tiêu chuẩn mở để kết nối ứng dụng AI với nguồn dữ liệu và công cụ. Thay vì viết một tích hợp riêng cho từng cặp ứng dụng, nhà phát triển có thể xây MCP server để cung cấp công cụ và MCP client để sử dụng chúng.
Đến cuối năm 2025, Anthropic chuyển MCP cho Agentic AI Foundation thuộc Linux Foundation, củng cố hướng phát triển trung lập và dựa trên cộng đồng.
MCP giải quyết bài toán giao tiếp, không tự bảo đảm an toàn. Doanh nghiệp vẫn phải xác thực người dùng, phân quyền theo vai trò, giới hạn tham số, quản lý secret và ghi nhật ký từng lần gọi công cụ.
5. Agent học từ kết quả như thế nào?
Một mẫu nổi tiếng là ReAct (Reasoning and Acting): hệ thống đan xen suy luận với hành động, dùng kết quả từ môi trường để cập nhật kế hoạch. ReAct không đồng nghĩa với việc agent có "tự nhận thức"; đây là một cách tổ chức vòng lặp quan sát và hành động.
Ví dụ, khi được giao tính tổng doanh thu từ file CSV, agent có thể:
- Lập kế hoạch: xác định file, cột dữ liệu và phép tính cần thực hiện.
- Hành động: chạy mã đọc file và tính tổng.
- Quan sát: nhận lỗi vì tên cột không khớp.
- Kiểm tra: đọc danh sách cột và phát hiện khoảng trắng thừa.
- Điều chỉnh: chuẩn hóa tên cột, chạy lại và xác minh kết quả.
Trong môi trường thật, vòng lặp phải có ngưỡng dừng. Khi vượt số lần thử, gặp dữ liệu mâu thuẫn hoặc chuẩn bị thực hiện hành động rủi ro cao, agent nên chuyển quyền cho con người.
6. Đo năng lực AI Agent bằng gì?
Bài kiểm tra trắc nghiệm của LLM không phản ánh đầy đủ khả năng dùng công cụ và hoàn thành workflow. Agent cần được đánh giá trong môi trường gần với công việc thật.
- SWE-bench: yêu cầu hệ thống xử lý issue phần mềm thực tế từ GitHub, tạo bản vá và vượt qua bộ kiểm thử.
- WebArena: mô phỏng các website hoạt động đầy đủ trong những miền như thương mại điện tử, diễn đàn, phát triển phần mềm cộng tác và quản trị nội dung để kiểm tra khả năng hoàn thành tác vụ web dài bước.
Với doanh nghiệp, benchmark quan trọng nhất vẫn là workflow của chính mình. Nên đo ít nhất năm nhóm chỉ số: tỷ lệ hoàn tất đúng, số lần con người phải sửa, thời gian xử lý, chi phí trên mỗi nhiệm vụ và số sự cố hoặc hành động bị chặn.
7. Rủi ro lớn nhất: prompt injection và quyền hành động
Prompt injection xảy ra khi dữ liệu mà agent đọc — chẳng hạn email, website hoặc tài liệu — chứa chỉ dẫn độc hại nhằm thay đổi mục tiêu ban đầu. Khi agent có quyền gửi email, tải file hoặc sửa dữ liệu, hậu quả không còn dừng ở một câu trả lời sai.
OWASP khuyến nghị coi dữ liệu bên ngoài là không đáng tin, áp dụng quyền tối thiểu, tách dữ liệu khỏi chỉ dẫn, xác nhận thao tác nhạy cảm và kiểm thử bảo mật sau những thay đổi lớn về prompt, tool, memory hoặc model.
Một thiết kế an toàn nên có nhiều lớp:
- Quyền tối thiểu: agent chỉ truy cập dữ liệu và hành động cần cho nhiệm vụ.
- Phân loại rủi ro công cụ: đọc dữ liệu khác với gửi, xóa, thanh toán hoặc công khai nội dung.
- Phê duyệt của con người: bắt buộc với hành động khó đảo ngược hoặc có tác động lớn.
- Giới hạn vận hành: số bước, thời gian, ngân sách và phạm vi dữ liệu.
- Nhật ký và đối soát: lưu ai yêu cầu, agent đã gọi gì, dữ liệu nào được thay đổi và kết quả ra sao.
8. Năm cấp độ tự chủ để chọn cách triển khai
Đây là khung thực hành giúp đội ngũ thảo luận về quyền của agent, không phải tiêu chuẩn ngành chính thức.
| Cấp độ | Vai trò con người | Cách vận hành |
|---|
| 1. Người điều khiển | Chỉ định từng bước | AI thực hiện tác vụ nhỏ theo lệnh cụ thể |
| 2. Người cộng tác | Cùng lập kế hoạch và luân phiên làm | AI đề xuất, con người chọn và tiếp tục |
| 3. Người tư vấn | Kiểm tra tại các điểm quan trọng | Agent dẫn dắt phần lớn quy trình nhưng thường xuyên xin ý kiến |
| 4. Người phê duyệt | Duyệt hành động rủi ro cao | Agent tự làm phần việc thông thường, dừng trước bước hệ trọng |
| 5. Người quan sát | Theo dõi qua dashboard và cảnh báo | Agent tự vận hành trong phạm vi hẹp đã được kiểm chứng |
Doanh nghiệp không cần đặt mọi workflow ở cùng một cấp. Một agent tổng hợp báo cáo có thể tự chủ cao hơn agent thanh toán, xóa dữ liệu hoặc gửi thông tin ra bên ngoài.
9. Lộ trình triển khai AI Agent trong doanh nghiệp
- Chọn một workflow rõ đầu vào và đầu ra: ưu tiên việc lặp lại, có dữ liệu và tiêu chí hoàn tất đo được.
- Bắt đầu với quyền đọc: cho agent quan sát và đề xuất trước khi cấp quyền ghi.
- Thiết kế điểm dừng: xác định khi nào phải hỏi người, khi nào được thử lại và khi nào phải dừng hẳn.
- Chạy song song với quy trình cũ: so sánh chất lượng, thời gian, chi phí và lỗi trong một giai đoạn giới hạn.
- Mở rộng theo bằng chứng: chỉ tăng quyền hoặc phạm vi khi dữ liệu vận hành cho thấy agent đủ ổn định.
Kết luận
AI Agent không chỉ là chatbot được gắn thêm vài công cụ. Đó là một hệ thống điều phối gồm model, ngữ cảnh, kế hoạch, công cụ, quyền truy cập và cơ chế kiểm soát. Giá trị lớn nhất xuất hiện khi agent được đặt vào một workflow cụ thể và đo bằng kết quả thật; rủi ro lớn nhất xuất hiện khi quyền hành động tăng nhanh hơn khả năng giám sát.
Vì vậy, câu hỏi đúng không phải "agent có thể tự làm bao nhiêu?" mà là "agent nên được tự làm phần nào, trong giới hạn nào và bằng chứng nào cho thấy chúng ta có thể tin cậy nó?"
Nguồn tham khảo
Bài viết được biên tập từ tài liệu gốc do người dùng cung cấp và kiểm chứng lại bằng các nguồn tham khảo trực tiếp. Hình minh họa được tạo bằng AI.