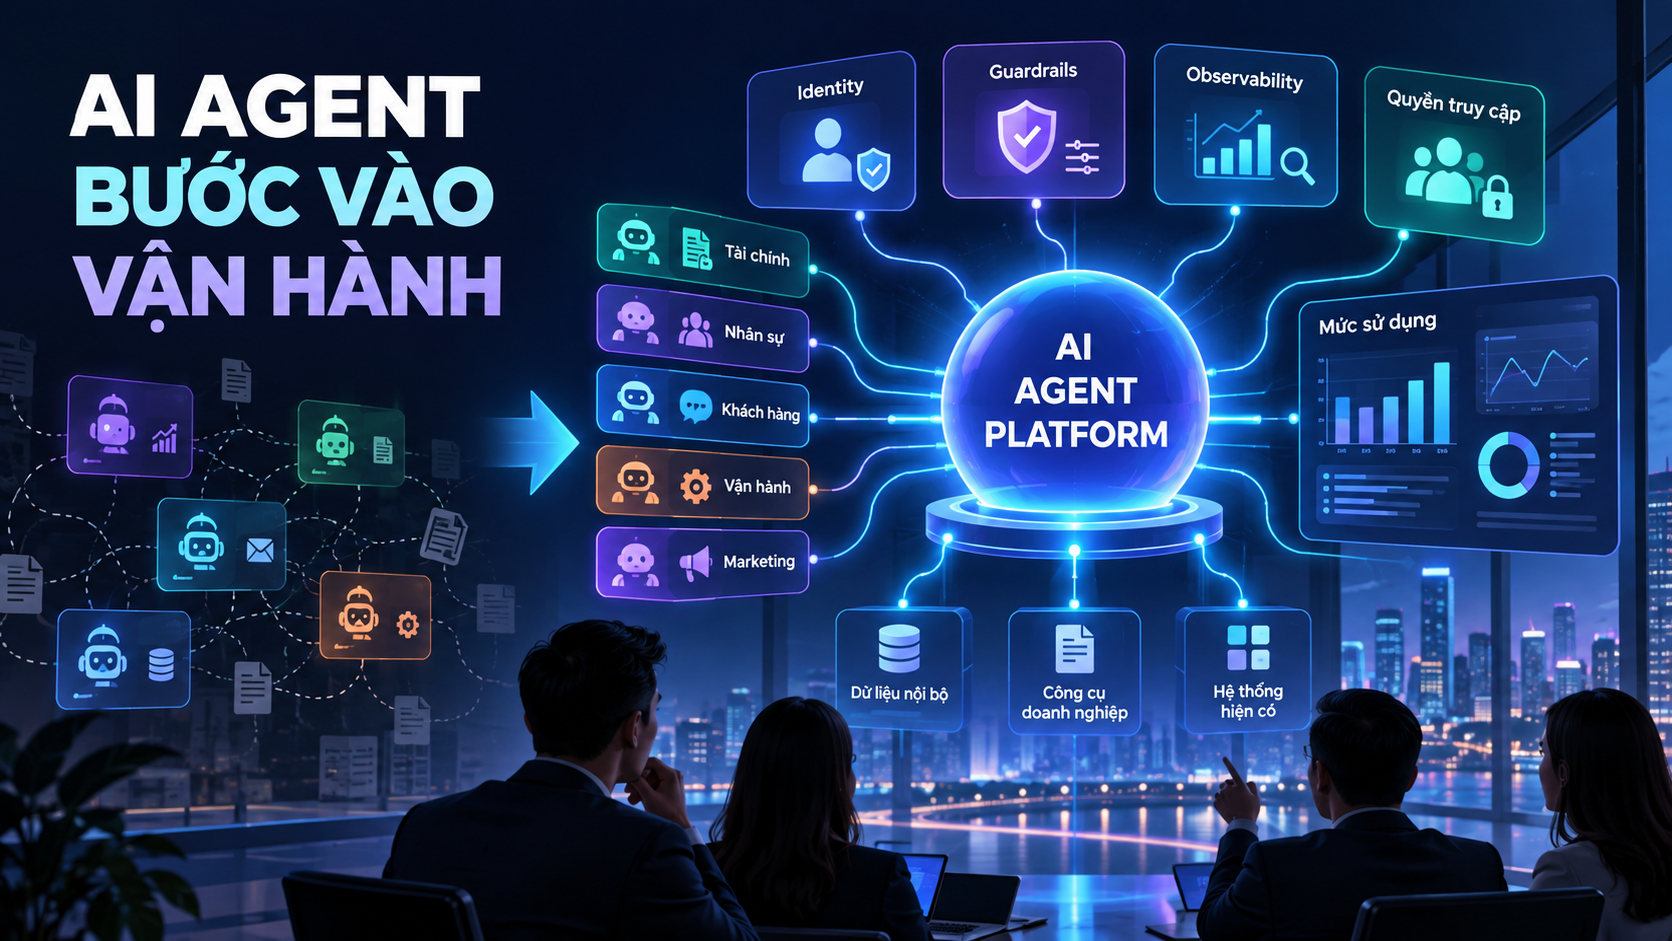
Doanh nghiệp có thể tạo một AI agent thử nghiệm trong vài giờ, nhưng đưa nhiều agent vào vận hành thật đòi hỏi một lớp nền tảng hoàn toàn khác: danh tính, phân quyền, quan sát, đánh giá, kiểm soát chi phí và khả năng dừng hệ thống khi có sự cố. Các case mới từ Wood Mackenzie và MRH Trowe cho thấy trọng tâm AI doanh nghiệp đang chuyển từ chọn model sang xây năng lực vận hành dùng chung.
Tóm tắt 30 giây
- Wood Mackenzie gom ba hướng phát triển agent vào APEX, một nền tảng dùng chung cho runtime, identity, observability, guardrails và kết nối công cụ.
- Theo số liệu nội bộ được Wood Mackenzie công bố trong bài AWS, 88% proof-of-concept AI của công ty chưa đi tới triển khai diện rộng; đây là số liệu riêng của doanh nghiệp, không đại diện toàn thị trường.
- MRH Trowe cung cấp quyền dùng AI agent được quản trị tập trung cho khoảng 400 nhân viên trong tháng sản xuất đầu tiên.
- GitHub bổ sung chỉ số người dùng thường xuyên sử dụng từng tính năng Copilot trong cửa sổ 28 ngày, giúp doanh nghiệp phân biệt tài khoản được cấp với mức sử dụng thật.
- Hướng dẫn mới của AWS nhấn mạnh: đăng nhập hợp lệ chưa có nghĩa người dùng được phép gọi mọi công cụ MCP; quyền cần được kiểm tra ở cấp vai trò, công cụ và tham số.
1. Góc nhìn chiến lược: Nút thắt của AI agent nằm quanh model
Case APEX của Wood Mackenzie mở đầu bằng một nhận định thực tế: tạo prototype agent khá nhanh, nhưng phục vụ nhiều người dùng buộc doanh nghiệp phải giải quyết đồng thời phiên làm việc, danh tính, trạng thái, khả năng mở rộng, guardrails và theo dõi hành vi.
Trước APEX, ba ứng dụng Woody, Lens AI và ST Trading App có nguy cơ tự xây ba bộ hạ tầng agent riêng. Điều đó đồng nghĩa lặp lại xác thực, bộ nhớ, giám sát và kết nối dữ liệu. Wood Mackenzie chọn một nền tảng dùng chung để các nhóm tập trung vào logic nghiệp vụ thay vì xây lại phần nền.
| Thử nghiệm rời rạc | Nền tảng dùng chung |
|---|
| Mỗi nhóm tự chọn runtime và model | Model được thay đổi mà không phải viết lại logic nghiệp vụ |
| Mỗi agent tự kết nối từng nguồn dữ liệu | Một gateway chuẩn hóa công cụ và quyền truy cập |
| Giám sát và đánh giá làm sau | Tracing, evaluation và guardrails có từ đầu |
| Quyền truy cập gắn cứng vào ứng dụng | Danh tính và entitlement được áp xuyên suốt mỗi lần gọi |
Hàm ý: khi số agent tăng, lợi thế không còn nằm ở việc tạo agent thứ nhất nhanh đến đâu mà ở chi phí và độ an toàn khi đưa agent thứ mười vào sản xuất.
Giới hạn bằng chứng: Wood Mackenzie cho biết 88% proof-of-concept AI nội bộ chưa đạt triển khai diện rộng. Đây là số liệu do công ty tự công bố trong bài viết cùng AWS, phù hợp để hiểu bài toán của họ nhưng không nên xem là tỷ lệ chung của mọi doanh nghiệp.
2. Case study thực tế: 400 nhân viên dùng AI agent trong môi trường được quản trị
MRH Trowe, một công ty môi giới bảo hiểm thương mại tại Đức, muốn nhân viên tự xây và dùng agent nhưng vẫn đáp ứng yêu cầu về dữ liệu nhạy cảm, vị trí lưu trữ, kiểm toán và chi phí.
Giải pháp kết hợp giao diện LibreChat, Strands Agents và Amazon Bedrock AgentCore. Người dùng đăng nhập qua hệ thống danh tính hiện có; danh sách quyền xác định model và endpoint được phép truy cập; mỗi phiên agent được cô lập; dashboard theo dõi người dùng, token, cuộc trò chuyện và chi phí.
| Kết quả được AWS công bố | Ý nghĩa vận hành |
|---|
| Khoảng 400 nhân viên trong tháng đầu | Self-service được mở rộng nhưng vẫn nằm trong một môi trường quản trị tập trung |
| Khoảng 14 USD mỗi chỗ ngồi trong tháng đầu | Chi phí được nhìn thấy ở cấp sử dụng, thay vì nằm rải rác trong nhiều công cụ |
| Có lộ trình giảm khoảng 40% chi phí hạ tầng | Tối ưu quy mô và lịch chạy trở thành một phần của vận hành |
MRH Trowe không chỉ triển khai công nghệ. Công ty tổ chức workshop theo phòng ban, duy trì nhóm power user và dùng dữ liệu áp dụng để tìm workflow có thể nhân rộng. Đây là phần thường bị bỏ qua trong các dự án AI: hệ thống sẵn sàng không có nghĩa nhân viên sẽ hình thành thói quen dùng hiệu quả.
Giới hạn bằng chứng: các kết quả và chi phí trên do AWS cùng khách hàng công bố, chưa phải đánh giá độc lập. Chi phí thực tế sẽ thay đổi theo model, lưu lượng, dữ liệu và yêu cầu tuân thủ.
3. Đo mức sử dụng: Đừng nhầm cấp tài khoản với tạo ra giá trị
GitHub bổ sung feature engagement vào Copilot impact dashboard. Chỉ số mới đếm người dùng hoạt động với từng tính năng trong ít nhất hai ngày của cửa sổ 28 ngày, đồng thời phân tách code completion, agent edit, code review, cloud agent, CLI và ứng dụng Copilot.
Cách đo này chưa chứng minh năng suất hay chất lượng tăng, nhưng tốt hơn việc chỉ đếm số giấy phép đã cấp. Doanh nghiệp có thể nhận ra tính năng nào đã trở thành thói quen, tính năng nào cần đào tạo và nhóm nào được cấp quyền nhưng chưa sử dụng.
- Adoption: bao nhiêu người dùng agent thường xuyên?
- Depth: họ dùng tính năng nào và trong workflow nào?
- Outcome: thời gian, lỗi hoặc doanh thu thay đổi ra sao?
- Risk: có bao nhiêu lần agent bị chặn, chuyển cho người hoặc vượt giới hạn?
- Cost: chi phí trên mỗi workflow hoàn tất là bao nhiêu?
4. Bảo mật: Đăng nhập đúng chưa đồng nghĩa được phép làm mọi việc
Hướng dẫn defense-in-depth cho công cụ MCP của AWS phân biệt hai khái niệm: authentication xác minh người gọi là ai; authorization quyết định người đó được gọi công cụ nào và với mức quyền gì.
Mẫu kiến trúc sử dụng bốn cổng kiểm tra: xác thực đa yếu tố, giới hạn quốc gia, ánh xạ nhóm sang vai trò và quyền gọi từng công cụ. Mỗi thao tác thay đổi dữ liệu còn được kiểm tra lại phía máy chủ và ghi nhật ký bất biến. Ví dụ trong bài là mô phỏng, nhưng nguyên tắc có thể áp dụng cho agent truy cập CRM, tài chính, nhân sự hoặc dữ liệu khách hàng.
Nguyên tắc tối thiểu: mỗi agent chỉ có quyền cần thiết cho nhiệm vụ; hành động ghi hoặc xóa cần chính sách riêng; mọi lần gọi công cụ phải gắn với danh tính và có dấu vết kiểm toán.
5. Doanh nghiệp nên làm gì trong tuần này?
- Lập danh mục agent: ghi người sở hữu, model, dữ liệu, công cụ, quyền và chi phí của từng agent.
- Tìm phần hạ tầng đang bị lặp: xác thực, logging, kết nối dữ liệu và đánh giá có đang được mỗi nhóm xây lại không?
- Chọn một gateway quản trị: chuẩn hóa cách agent khám phá và gọi công cụ, đồng thời áp quyền tại một điểm kiểm soát.
- Đo sử dụng trong 28 ngày: phân biệt người được cấp quyền, người có dùng và người tạo ra kết quả.
- Kiểm tra quyền theo vai trò: thử người đọc gọi hành động ghi, người ngoài khu vực gọi công cụ nhạy cảm và agent dùng tham số vượt phạm vi.
- Tổ chức nhóm power user: chọn người hiểu quy trình nghiệp vụ để phát hiện use case, hướng dẫn đồng nghiệp và phản hồi cho đội nền tảng.
6. Nguồn tham khảo trực tiếp
Chú thích thuật ngữ
- AI agent: hệ thống AI có thể chọn bước và dùng công cụ để hoàn thành mục tiêu.
- Runtime: môi trường nơi agent thực sự chạy và xử lý yêu cầu.
- Guardrails: các quy tắc và cơ chế giới hạn hành vi hoặc nội dung của AI.
- Observability: khả năng theo dõi log, trạng thái, chi phí và hành vi để hiểu hệ thống đang hoạt động ra sao.
- Entitlement: quyền cụ thể mà một người hoặc ứng dụng được cấp đối với dữ liệu và chức năng.
- MCP: giao thức mở giúp ứng dụng AI kết nối với công cụ, dữ liệu và API theo một cách chuẩn hóa.
- Proof-of-concept: thử nghiệm nhỏ để chứng minh một ý tưởng có thể hoạt động trước khi đầu tư triển khai đầy đủ.
Bản tin được tổng hợp và phân phối tự động bằng AIWeb – nền tảng web tự vận hành bằng AI Agent.