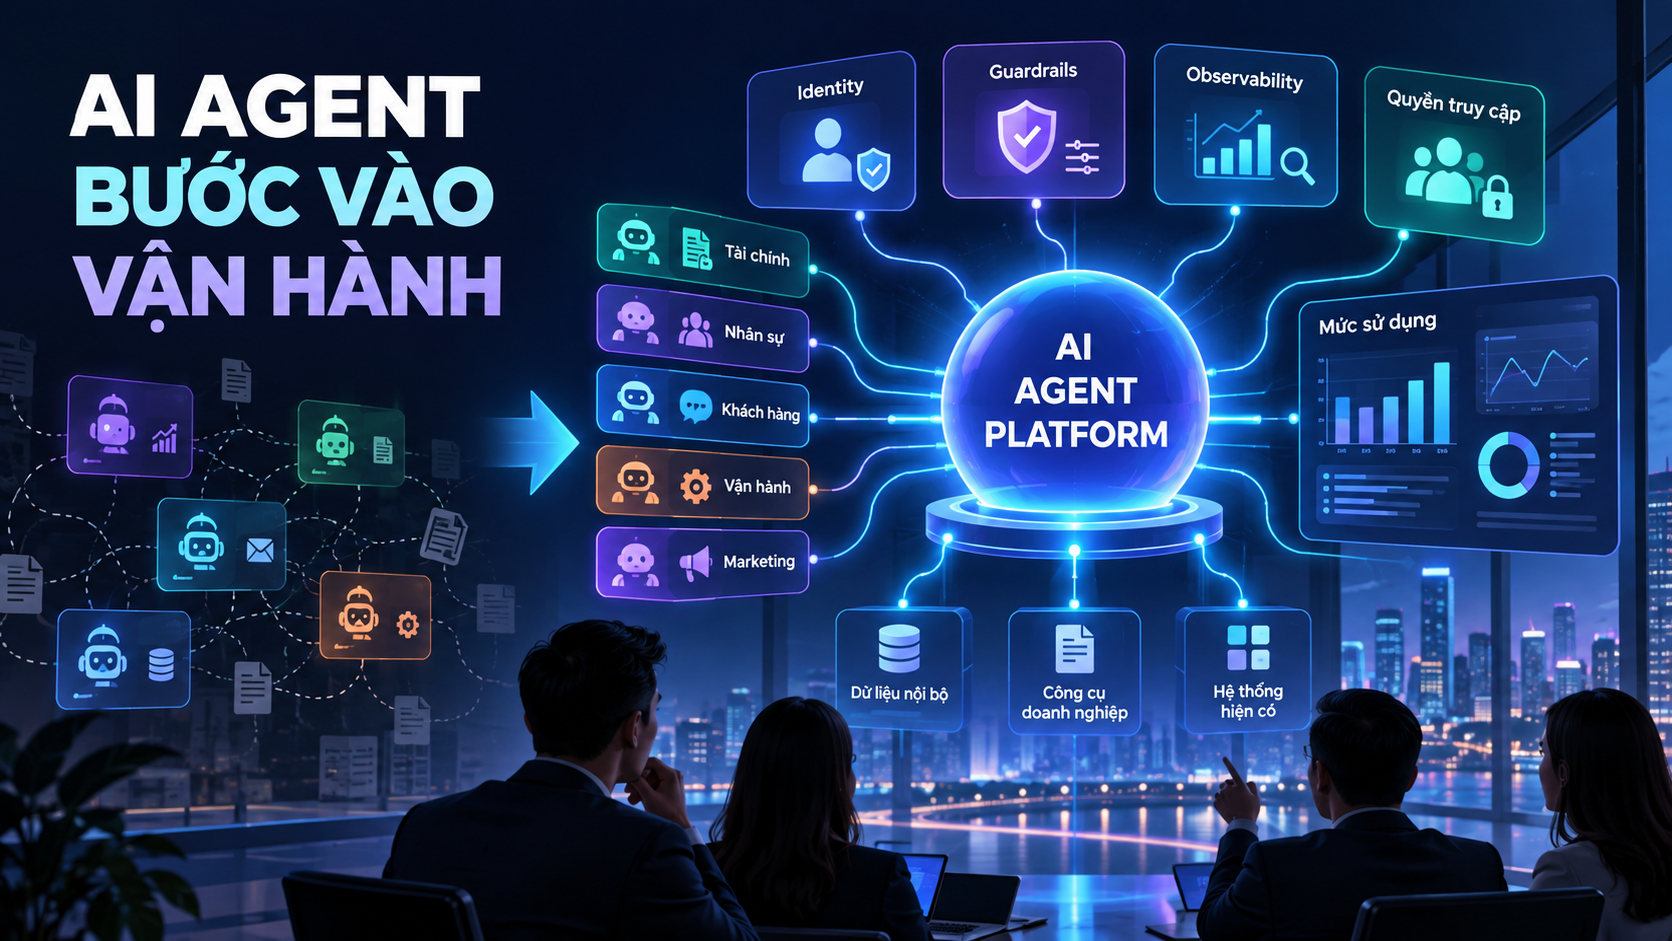
Tóm tắt 30 giây: Bốn công bố mới ngày 14–15/10 cho thấy AI Agent đang đi từ “trả lời” sang thực hiện công việc có tác động: GitHub đưa agentic autofix cho cảnh báo code scanning vào GA; NVIDIA nhấn mạnh phải quan sát cả harness — lớp điều phối công cụ và luồng làm việc quanh agent; AWS đề xuất 5 lớp kiểm soát khi tăng quyền tự chủ; còn Tamnoon báo cáo giảm hơn 90% mức phơi lộ cloud nghiêm trọng trong 90 ngày trong một case triển khai cụ thể. Điểm chung: agent hữu ích hơn khi nó có quyền hành động, nhưng càng cần giới hạn, log và bước kiểm tra.
1. GitHub đưa agentic autofix cho code scanning vào GA
Ngày 15/10, GitHub thông báo tính năng agentic autofix cho cảnh báo code scanning đã sẵn sàng chung (general availability). Theo GitHub, agent không chỉ đưa ra một đoạn gợi ý rời rạc: nó duyệt các tệp liên quan trong codebase và đề xuất cách sửa cho cảnh báo bảo mật.
Ý nghĩa thực tế là quy trình xử lý cảnh báo có thể chuyển từ “đọc cảnh báo → tự tìm ngữ cảnh → tự sửa” sang “để agent chuẩn bị điều tra và bản vá → kỹ sư kiểm tra trước khi merge”. Đây là khác biệt quan trọng: bản vá được đề xuất không đồng nghĩa với bản vá được phép áp dụng tự động trên production.
Điều đội kỹ thuật nên làm: chọn một nhóm cảnh báo lặp lại, đo thời gian từ cảnh báo đến pull request trước và sau khi thử nghiệm; đồng thời bắt buộc review người thật cho các thay đổi liên quan đến xác thực, phân quyền, dữ liệu nhạy cảm và hạ tầng.
2. Thành công của agent chưa chắc là vận hành hiệu quả
NVIDIA đưa ra một vấn đề dễ bị bỏ sót khi triển khai agent: một agent có thể hoàn thành nhiệm vụ nhưng đi theo đường vòng tốn tiền, gọi công cụ lặp lại hoặc mở rộng phạm vi đọc không cần thiết. NVIDIA gọi lớp ghép mô hình, prompt, công cụ, bộ nhớ và vòng lặp điều phối là agent harness — có thể hiểu đơn giản là bộ khung vận hành khiến agent thực sự làm việc.
Bài viết về NeMo Relay nhấn mạnh việc truy vết hành vi harness. Đây là bước cần thiết để thấy được chuỗi tool call, lệnh nào thất bại, agent đã retry ra sao và chỗ nào khiến chi phí hoặc độ trễ tăng. Nếu chỉ đo “đã trả lời đúng chưa”, đội ngũ sẽ không thấy những luồng chạy kém hiệu quả trước khi chúng trở thành chi phí vận hành lớn.
Chỉ số nên thêm vào dashboard: số tool call cho mỗi nhiệm vụ, tỷ lệ retry, thời gian chờ công cụ, tỷ lệ nhiệm vụ phải chuyển cho người thật và chi phí theo luồng công việc — thay vì chỉ nhìn số lượt chat.
3. AWS đề xuất tăng quyền tự chủ theo 5 lớp
Trong bài Trust in Depth, AWS mô tả năm lớp: scope, know, bound, observe, prove. Có thể chuyển thành một quy tắc vận hành dễ dùng: xác định việc agent được làm, kiểm tra dữ liệu/ngữ cảnh, đặt rào chắn cho hành động, quan sát liên tục và lưu bằng chứng để đối soát.
| Lớp | Câu hỏi vận hành | Ví dụ tối thiểu |
|---|
| Phạm vi | Agent được phép làm gì? | Chỉ tạo bản nháp ticket, không tự đóng ticket. |
| Ngữ cảnh | Agent dựa vào nguồn nào? | Chỉ dùng kho kiến thức đã duyệt và hiển thị nguồn. |
| Rào chắn | Việc nào phải chặn hoặc xin duyệt? | Không cấp quyền, không xóa dữ liệu, không đổi production nếu chưa có phê duyệt. |
| Quan sát | Làm sao thấy bất thường? | Lưu tool call, cảnh báo vòng lặp retry và vượt ngân sách. |
| Bằng chứng | Làm sao kiểm tra kết quả? | Lưu đầu vào, hành động, người duyệt và trạng thái xác minh sau cùng. |
4. Case Tamnoon: kết quả cần đi cùng phạm vi bằng chứng
AWS công bố case Tamnoon sử dụng agent để điều tra và khắc phục phát hiện bảo mật cloud. Bài viết nêu Tami — hệ thống điều phối của Tamnoon — làm việc với các nguồn CNAPP và cloud-native; case study báo cáo giảm trên 90% mức phơi lộ cloud nghiêm trọng trong 90 ngày, không có sự cố production.
Đây là số liệu do AWS/Tamnoon công bố cho một triển khai cụ thể, không phải lời hứa cho mọi đội ngũ. Bài học có thể áp dụng rộng hơn là: đừng đo agent chỉ bằng số việc nó xử lý; hãy đo đồng thời phạm vi quyền, tỷ lệ hành động bị chặn, tỷ lệ phải rollback và các xác minh sau hành động.
AI thực chiến mỗi ngày: thử một “bản đồ hành vi” trong 30 phút
Chọn một tác vụ agent đang chạy, chẳng hạn phân loại yêu cầu khách hàng hoặc tạo pull request. Trong 30 phút, ghi lại: đầu vào nào agent được đọc, công cụ nào agent được gọi, hành động nào có thể thay đổi dữ liệu và ai xác minh kết quả. Sau đó đặt một giới hạn cụ thể — ví dụ tối đa 5 tool call hoặc bắt buộc xác nhận trước khi gửi ra ngoài. Đây là cách nhỏ nhưng kiểm chứng được để biến agent từ một demo thành quy trình có thể vận hành.
Bài học rút ra
Cập nhật đáng chú ý không chỉ là agent đang làm được thêm gì. Thay đổi quan trọng hơn là cách sản phẩm và đội vận hành đưa agent vào vòng đời công việc: agent chuẩn bị điều tra hoặc bản vá, còn giới hạn quyền, quan sát và đối soát quyết định agent có đáng tin trong môi trường thật hay không.
Nguồn tham khảo